
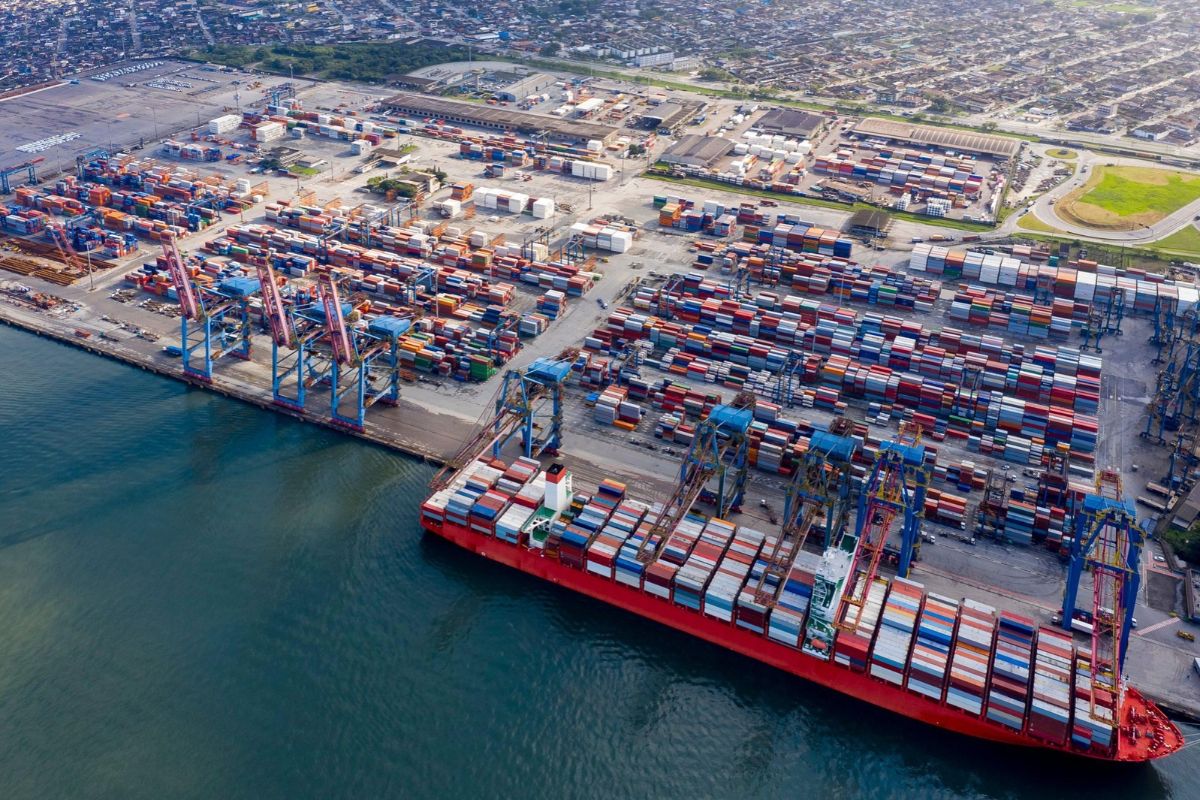
O Porto de Santos, principal complexo portuário do Brasil, foi alvo de um ataque cibernético que comprometeu sistemas digitais da Autoridade Portuária de Santos (APS). O incidente, identificado no fim de semana, deixou serviços online indisponíveis e mobilizou equipes de tecnologia e segurança.
O problema começou na sexta-feira (6), após uma queda de energia que afetou os servidores da autoridade portuária. Os sistemas chegaram a ser restabelecidos naquela noite, mas voltaram a apresentar falhas durante a madrugada de sábado (7).
A investigação identificou a presença de um programa malicioso na rede. Segundo informações divulgadas pela APS, ainda não foi possível determinar quando ocorreu a entrada do vírus nos sistemas nem dimensionar completamente os efeitos do ataque.
A internet e a telefonia foram restabelecidas na segunda-feira (9), depois de três dias de indisponibilidade. Entretanto, o site institucional e parte das plataformas internas continuaram afetados nesta terça-feira (10).
Publicidade
O que foi afetado pelo ataque?
A invasão atingiu sistemas administrativos e serviços digitais utilizados por funcionários, clientes e usuários do porto. Entre as atividades que dependem dessas plataformas estão controles documentais, registros de embarcações, faturamento e procedimentos relacionados à rotina portuária.
Com os sistemas indisponíveis, parte dos trabalhos passou a ser realizada por procedimentos alternativos, inclusive controles manuais e utilização de plataformas federais.
Um dos recursos utilizados foi o Porto Sem Papel, sistema do governo federal que permite o compartilhamento de documentos e informações entre autoridades públicas e empresas que atuam nos portos.
Navios e movimentação de cargas foram interrompidos?
Apesar dos problemas tecnológicos, a movimentação portuária foi mantida. A APS informou que as entradas e saídas de navios e os acessos terrestres continuam funcionando, sem paralisação das operações.
Os terminais privados também mantiveram suas atividades. Isso foi possível, em parte, porque operam com estruturas e sistemas próprios, embora dependam de intercâmbio de informações com a autoridade portuária.
Para reforçar a segurança, a Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis elevou o nível de proteção dos acessos públicos para o nível II, ampliando os controles e as medidas de fiscalização.
Polícia Federal investiga o ataque
A Polícia Federal abriu inquérito para apurar as circunstâncias do ataque cibernético, segundo informações divulgadas.
Uma das questões centrais da investigação é descobrir como o programa malicioso entrou na rede, quando a invasão ocorreu e quais sistemas foram efetivamente comprometidos.
A APS também não confirmou se houve acesso indevido ou vazamento de informações armazenadas em seus servidores. A recuperação das plataformas está sendo realizada gradualmente, com apoio de cópias de segurança (backups) e equipes especializadas.
O episódio expõe um ponto sensível da infraestrutura brasileira: a dependência de sistemas digitais para manter funcionando estruturas essenciais ao comércio exterior. Mesmo sem interromper a movimentação de navios e cargas, o ataque mostrou como uma falha tecnológica pode comprometer processos administrativos e exigir medidas emergenciais em um dos principais pontos de conexão do Brasil com o mercado internacional.
