
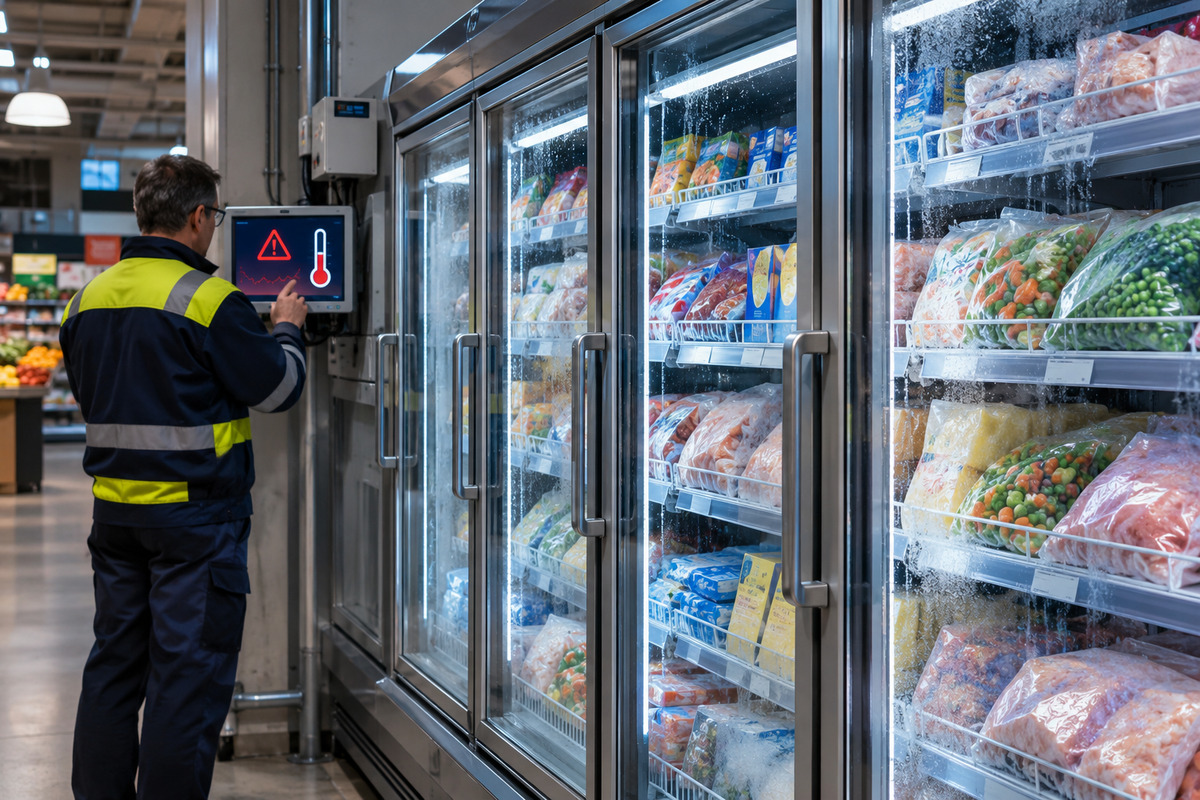
Os freezers hackeados na Europa expuseram uma vulnerabilidade pouco conhecida da infraestrutura alimentar: equipamentos destinados a conservar produtos congelados podem ter suas temperaturas alteradas por criminosos a milhares de quilômetros de distância. Em outubro e novembro de 2026, ataques cibernéticos atingiram supermercados de diferentes países, provocaram o desligamento de sistemas de refrigeração ou acionaram ciclos de descongelamento e obrigaram estabelecimentos a descartar alimentos.
Os episódios levantam uma questão que vai além da segurança digital. Se a invasão depende de uma conexão de rede, por que os supermercados não desconectaram os equipamentos depois dos primeiros ataques? A resposta envolve tecnologias de automação, sistemas antigos, prestação de serviços terceirizados e decisões de segurança que poderiam ter reduzido a exposição.
A possibilidade de isolamento não é apenas teórica. Autoridades francesas recomendaram formalmente a retirada dos controladores vulneráveis da internet pública ainda em outubro, semanas antes da segunda onda. A repetição das ocorrências demonstra que a ameaça continuava presente, embora não permita concluir que todos os estabelecimentos atingidos pela segunda vez tivessem ignorado as recomendações.
Duas ondas de ataques atingiram supermercados europeus
A primeira série de incidentes começou em 11 e 12 de outubro de 2026, principalmente na França, onde centenas de estabelecimentos tiveram seus sistemas de refrigeração comprometidos. As ocorrências envolveram redes de supermercados e comerciantes independentes, com perdas de produtos frescos e congelados.
Publicidade
Em 1º e 2 de novembro, uma nova onda atingiu estabelecimentos na Bélgica, Suécia, Irlanda, Estônia, Holanda e outros países europeus. Segundo levantamento publicado pelo BleepingComputer, mais de 115 unidades comerciais foram afetadas em diferentes mercados. O número não representa necessariamente a totalidade dos incidentes.
Na Bélgica, o Carrefour confirmou problemas em 15 de suas aproximadamente 700 lojas. A rede Delhaize identificou falhas em dezenas de estabelecimentos. Na Irlanda, 13 unidades SuperValu registraram problemas, enquanto redes suecas como ICA e Coop também relataram interrupções.
Em algumas instalações, os parâmetros de controle foram ajustados para valores próximos de 50 °C, muito acima das temperaturas necessárias à conservação de produtos congelados. É importante distinguir a temperatura configurada no sistema daquela efetivamente atingida pelos alimentos: um comando para 50 °C não significa, automaticamente, que todo o conteúdo do freezer tenha alcançado essa temperatura.
O resultado prático, entretanto, foi suficientemente grave para exigir o descarte preventivo de mercadorias em diferentes localidades. Os ataques não precisaram interromper o fornecimento elétrico dos supermercados para comprometer sua capacidade de conservar alimentos.
Em 4 de novembro, a Comissão Europeia e a Agência da União Europeia para a Cibersegurança (ENISA) divulgaram uma manifestação conjunta, reconhecendo a dimensão dos incidentes e recomendando ações imediatas para reduzir a exposição dos sistemas afetados.
Como um freezer pode ser hackeado pela internet?
A explicação começa pela diferença entre o equipamento frigorífico e o sistema eletrônico que o controla.
Um freezer convencional possui componentes responsáveis por manter a temperatura estabelecida. Em instalações comerciais, entretanto, diversos equipamentos podem compartilhar centrais de refrigeração e sistemas informatizados que coordenam compressores, válvulas, sensores, alarmes e processos de descongelamento.
Esses sistemas são conhecidos como tecnologia operacional, ou OT, e podem ser administrados por controladores eletrônicos. A comunicação ocorre por redes internas, cabos de dados, Wi-Fi, conexões móveis ou plataformas de supervisão acessíveis remotamente.
Quando um controlador possui uma interface de administração exposta à internet, um atacante pode tentar explorá-la. Dependendo das vulnerabilidades existentes, a invasão permite modificar parâmetros, interferir no funcionamento ou impedir que os responsáveis retomem o controle normalmente.
Nos episódios europeus, foram identificados comprometimentos relacionados a controladores das famílias Danfoss AK-SM e AK-SC, além de sistemas XWEB associados à Copeland e à Dixell.
O mecanismo relatado em diversos estabelecimentos envolveu a ativação indevida do modo de descongelamento, conhecido como defrost. Trata-se de uma função legítima: equipamentos frigoríficos precisam, periodicamente, eliminar o gelo acumulado em determinadas partes do sistema.
Normalmente, esse processo é controlado para não prejudicar os produtos armazenados. Quando acionado fora das condições previstas ou mantido continuamente, pode provocar uma elevação perigosa da temperatura.
Isso explica como criminosos conseguiram causar prejuízos sem visitar os estabelecimentos, cortar cabos ou manipular fisicamente os equipamentos.
O ponto vulnerável não era necessariamente o freezer, mas o controlador capaz de comandar vários equipamentos simultaneamente. Também não é preciso que cada aparelho tenha seu próprio endereço público na internet. Basta que um sistema central vulnerável permita acesso remoto às funções de controle.
Por que os supermercados mantêm sistemas de refrigeração conectados?
A conectividade oferece vantagens operacionais relevantes, especialmente para redes com centenas de estabelecimentos.
Uma central de supervisão pode acompanhar temperaturas continuamente, registrar o desempenho de equipamentos, identificar falhas, emitir alertas e permitir que técnicos diagnostiquem problemas sem deslocamento imediato.
Em uma rede varejista, esses recursos podem reduzir custos de manutenção, melhorar o consumo energético e ajudar a prevenir perdas de mercadorias.
Também permitem acompanhar instalações durante a madrugada, quando muitos estabelecimentos estão fechados. Um problema detectado rapidamente pode ser corrigido antes que os alimentos atinjam temperaturas inadequadas.
Mas existe uma diferença fundamental entre permitir supervisão remota e deixar uma interface administrativa acessível a qualquer pessoa na internet.
O primeiro recurso pode ser implementado com redes privadas, autenticação forte, conexões protegidas e permissões limitadas. O segundo amplia desnecessariamente a superfície de ataque.
A própria Danfoss disponibiliza soluções de supervisão que podem operar localmente, sem acesso à internet. Portanto, a conectividade pública permanente não é uma exigência universal da refrigeração comercial.
O problema surge quando a conveniência operacional passa a depender de configurações inseguras, equipamentos sem atualização ou sistemas cuja responsabilidade pela proteção não está claramente definida.
Por que os equipamentos não foram desconectados após o primeiro ataque?
Essa é uma das questões centrais do episódio, porque a recomendação de isolamento surgiu antes da segunda onda.
Em 12 de outubro, o CERT-FR, centro francês de resposta a incidentes de segurança cibernética, publicou um alerta sobre comprometimentos de controladores de refrigeração. O documento foi atualizado em 13 e 16 de outubro.
A orientação foi explícita: eliminar a exposição à internet das unidades vulneráveis, verificar suas configurações e permitir a retomada do acesso remoto somente por redes protegidas ou conexões VPN adequadamente configuradas.
O órgão também advertiu que simplesmente restaurar um equipamento comprometido às configurações de fábrica não seria suficiente caso ele permanecesse vulnerável e diretamente acessível.
Portanto, a medida preventiva sugerida na pergunta — desconectar temporariamente os sistemas da internet — estava entre as recomendações oficiais.
A dificuldade está em compreender por que essa orientação não alcançou todas as instalações expostas. Os dados públicos não permitem atribuir uma explicação única aos diferentes estabelecimentos atingidos.
Existem, porém, fatores concretos que ajudam a compreender o problema.
O primeiro é a fragmentação das responsabilidades. Uma rede de supermercados pode contratar empresas diferentes para fornecer equipamentos, executar manutenção, administrar a conectividade e supervisionar o funcionamento. Em lojas independentes, a infraestrutura pode sequer fazer parte da rede corporativa da bandeira comercial.
O segundo é a permanência de equipamentos antigos. Segundo informações prestadas pela Danfoss à publicação especializada Cooling Post, entre os sistemas atingidos na França estavam modelos AK-SM800, descontinuados em 2021, e AK-SC355, retirados de linha anteriormente. Esses controladores não recebem mais atualizações regulares de segurança. Equipamentos mais recentes também foram afetados quando utilizavam versões desatualizadas de software.
O terceiro envolve a própria operação. Interromper a conexão de monitoramento pode exigir procedimentos alternativos para garantir que alarmes, supervisão e assistência técnica continuem disponíveis. Em determinadas instalações, uma intervenção inadequada também pode comprometer funções locais.
Isso não significa que o isolamento fosse inviável. Significa que deveria ter sido planejado, executado e validado por profissionais responsáveis.
Na Bélgica, a empresa Sabcobel relatou que técnicos começaram a desconectar instalações afetadas durante a madrugada de 2 de novembro. Seu dirigente afirmou que uma simples atualização de software não seria suficiente para todos os casos, sendo necessárias intervenções adicionais.
O aspecto mais relevante é que a segunda onda ocorreu aproximadamente três semanas depois da primeira. Houve tempo para emitir alertas, mas isso não garante que milhares de operadores, fornecedores e prestadores tenham identificado e protegido todos os equipamentos vulneráveis.
Ainda não existe uma avaliação pública abrangente que esclareça quantas instalações foram efetivamente isoladas após os alertas de outubro, quantas permaneceram expostas e por quais razões.
Desligar a internet faria os freezers parar de funcionar?
Em condições normais, não. Um sistema de refrigeração adequadamente projetado deve conseguir executar suas funções essenciais de controle local sem depender de uma conexão permanente à internet pública.
É necessário distinguir três ações: cortar a energia elétrica do equipamento, desconectar sua comunicação externa e desligar o próprio controlador eletrônico.
Cortar a energia interrompe a refrigeração. Desconectar a comunicação externa, por outro lado, pode impedir novas intervenções remotas enquanto o controle local continua funcionando. Desligar o controlador pode ter consequências diferentes, dependendo da arquitetura da instalação.
Por isso, a providência adequada não consiste simplesmente em retirar cabos de maneira indiscriminada.
Em uma instalação que já tenha sido comprometida, o atacante pode ter alterado configurações persistentes, incluindo a programação de descongelamento. Nesse cenário, o bloqueio da conexão externa impede novas ordens por aquela via, mas não necessariamente desfaz os comandos maliciosos anteriores.
É indispensável conferir os parâmetros, recuperar o controle, testar o funcionamento e confirmar que temperaturas e alarmes retornaram às condições seguras.
Também é possível manter os controladores conectados a uma rede interna isolada e permitir acesso de profissionais autorizados por canais protegidos. Assim, a empresa preserva os benefícios da automação sem expor diretamente a interface administrativa à internet pública.
A distinção é decisiva: não é necessário abandonar a automação, mas impedir que pessoas não autorizadas tenham capacidade de comandá-la.
Falhas conhecidas e equipamentos antigos ampliaram o problema
As evidências disponíveis indicam que parte das instalações comprometidas utilizava software desatualizado ou equipamentos que já não recebiam correções de segurança.
O CERT-FR identificou diversos modelos de controladores afetados e recomendou atualizações, substituição de credenciais padrão, revisão das configurações e restrição do acesso remoto.
A investigação também evidencia uma particularidade da tecnologia operacional: sistemas podem continuar funcionando mecanicamente durante muitos anos, mesmo quando sua proteção digital já está ultrapassada.
Para o comerciante, um equipamento que mantém corretamente os alimentos congelados pode parecer plenamente funcional. Sua obsolescência cibernética, entretanto, permanece invisível até que uma vulnerabilidade seja explorada.
O pesquisador Fredrik Blix, da Universidade de Estocolmo, destacou que controladores acessíveis pela internet podem ser localizados por serviços especializados de identificação de dispositivos conectados. A presença nesses registros não comprova que sejam vulneráveis, mas facilita a identificação de possíveis alvos.
A repetição dos ataques sugere, portanto, uma exposição disseminada de sistemas de controle industrial, sem que isso comprove que todos os casos tenham sido executados pelo mesmo grupo ou exatamente pelo mesmo método.
Até 5 de novembro, não havia uma atribuição técnica conclusiva divulgada pelas autoridades europeias que permitisse identificar os responsáveis por toda a campanha ou estabelecer definitivamente suas motivações.
O que os ataques revelam sobre a segurança alimentar?
A conservação de alimentos depende de uma cadeia de controles que vai muito além do funcionamento do compressor. Envolve medição confiável de temperaturas, procedimentos de emergência, alarmes independentes, registros operacionais e respostas rápidas a situações anormais.
Quando um ataque digital consegue alterar o funcionamento da refrigeração, o prejuízo deixa de ser apenas informático. Alimentos podem precisar ser descartados, estabelecimentos podem interromper vendas e consumidores podem enfrentar problemas de abastecimento local.
A ameaça também não se limita aos supermercados. Câmaras frigoríficas de distribuidores, frigoríficos, restaurantes, laboratórios e instalações de saúde podem utilizar tecnologias semelhantes, embora isso não signifique que estejam automaticamente vulneráveis aos mesmos ataques.
Para o Brasil, o episódio representa um alerta preventivo. Empresas que utilizam automação frigorífica precisam conhecer os dispositivos existentes, verificar atualizações, controlar acessos remotos e garantir que funções essenciais continuem operando durante incidentes de conectividade.
A resposta europeia fornece um caminho objetivo: retirar controladores vulneráveis da internet pública, revisar equipamentos sem suporte, segmentar redes, proteger credenciais e testar procedimentos de continuidade.
O balanço dos ataques ainda depende de investigações técnicas, quantificação das perdas e identificação dos responsáveis. Mas uma constatação já é possível: a proteção da cadeia de frio não pode depender exclusivamente da segurança de uma interface de controle remoto.
A experiência europeia demonstra que a pergunta não deveria ser apenas como recuperar um freezer depois de um ataque, mas por que uma conexão externa foi capaz de comprometer sua função essencial — e quais mecanismos independentes deveriam continuar garantindo a conservação dos alimentos quando essa conexão falhasse.
